Stichtag 11. September: 70 von 95 geprüften deutschen Herstellern ohne gültige security.txt
Am 11. September 2026 beginnt die Meldepflicht des Cyber Resilience Act. Eine Erhebung vom 9. September zeigt: Die Mehrheit der geprüften Hersteller ist für Sicherheitsforscher nicht auf dem Standardweg erreichbar.
Aktualisiert am 13. September 2026: Überschrift präzisiert. Gemessen wurde die security.txt unter dem Standardpfad, nicht jeder mögliche Meldeweg.
Fürstenfeldbruck, 11. September 2026. Mit dem heutigen Tag gilt Artikel 14 der Verordnung (EU) 2024/2847 („Cyber Resilience Act"): Hersteller von Produkten mit digitalen Elementen müssen aktiv ausgenutzte Schwachstellen binnen 24 Stunden an das BSI und die EU-Agentur ENISA melden — auch für bereits verkaufte Produkte. Ob eine Schwachstelle den Hersteller überhaupt rechtzeitig erreicht, hängt in der Praxis an einer erreichbaren Meldeadresse.
Das Digital-Compliance-Studio Oberflow hat dazu am 9. September 2026 95
Domains deutscher Hersteller geprüft: Liefert die Domain unter dem
Standardpfad /.well-known/security.txt eine gültige Datei nach
RFC 9116? Das Ergebnis:
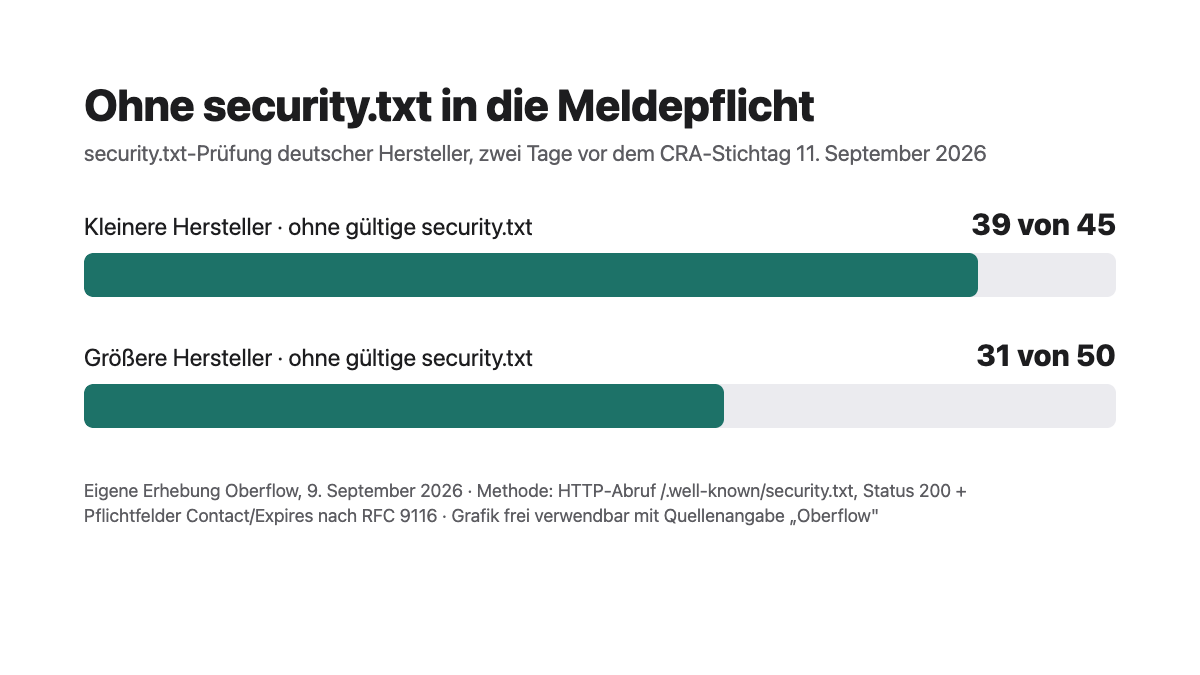
70 der 95 geprüften Hersteller (73,7 %)
liefern dort keine gültige security.txt — bei den kleineren Herstellern 39 von
45, bei den größeren 31 von 50.
Der Befund deckt sich mit einer Zahl des Bundesamts für Sicherheit in der Informationstechnik: Nach einer BSI-Erhebung (Pressemitteilung vom 6. August 2026) nutzen nur 1,8 Prozent der deutschen Webseitenbetreiber eine security.txt. Die Datei ist keine ausdrückliche Vorgabe des Cyber Resilience Act, aber der etablierte Standard, über den Sicherheitsforscher einen Hersteller erreichen — das BSI empfiehlt sie ausdrücklich (BSI-CS 149, Technische Richtlinie TR-03183-3).
Methodik
- 95 Domains deutscher Hersteller (Embedded-Systeme, Sensorik, Automatisierung, Maschinenbau), aufgeteilt in zwei Größenklassen
-
HTTP-Abruf von
/.well-known/security.txtam 9. September 2026, jeweils mit und ohne www-Präfix - Als gültig zählte nur eine Klartextdatei mit Statuscode 200 und den Pflichtfeldern Contact und Expires nach RFC 9116 — HTML-Fehlerseiten mit Status 200 zählten als fehlend
- Momentaufnahme; einzelne Hersteller haben seit der Messung nachgezogen. Aggregierte, anonymisierte Rohdaten stellen wir Redaktionen auf Anfrage bereit; einzelne Unternehmen nennen wir nicht
- Jeder kann die Prüfung für eine einzelne Domain nachvollziehen: www.oberflow.de/cra (Live-Prüfung im Browser)
Über Oberflow und Pressekontakt
Oberflow ist ein Digital-Compliance-Studio aus Fürstenfeldbruck bei München (Inhaber: Felix Obermaier). Es setzt digitale Pflichten des Mittelstands technisch um — Barrierefreiheit nach BFSG, KI-Kennzeichnung nach Artikel 50 der KI-Verordnung und die Einrichtung von Schwachstellen-Meldestellen — und dokumentiert prüffähig. Oberflow leistet keine Rechtsberatung.
- Pressekontakt kontakt@oberflow.de Betreff „Presse" — Antwort innerhalb von zwei Werktagen
- Telefon 0179 1565405 O-Ton und Interview auf Anfrage, schriftlich oder telefonisch